

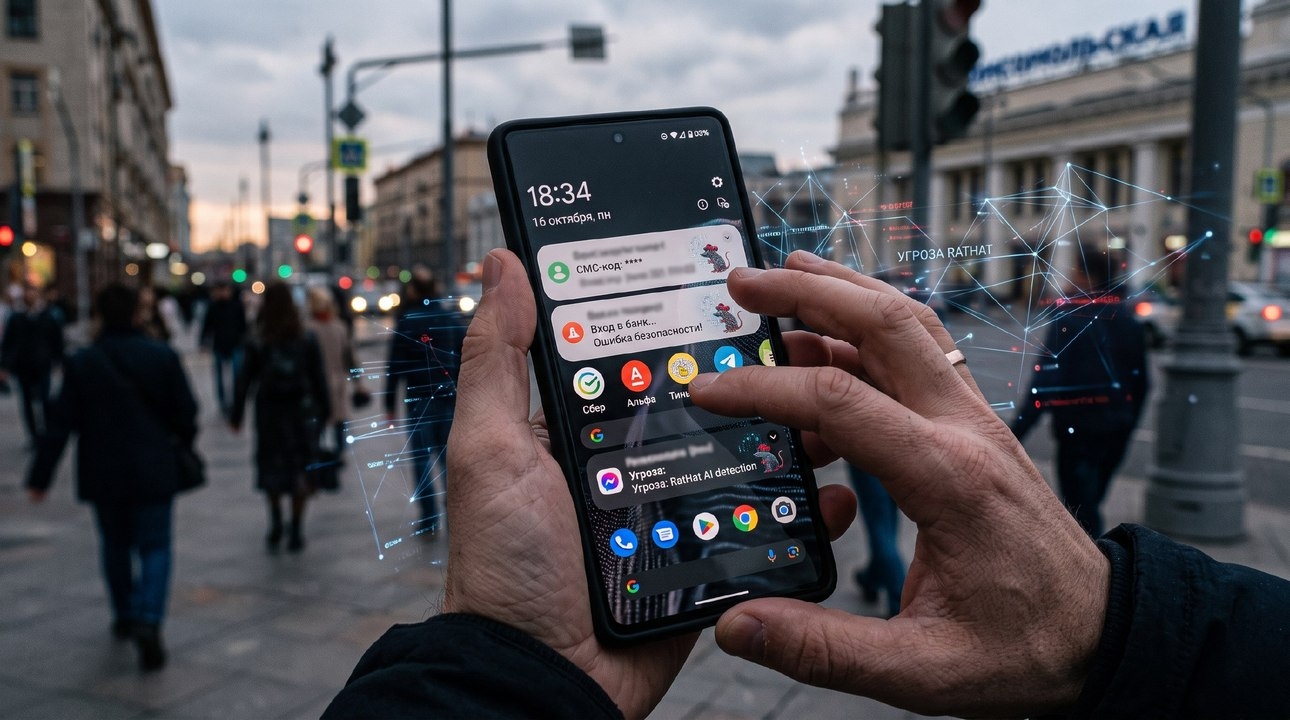
Новый китайский вирус с искусственным интеллектом атакует смартфоны. Он незаметно получает полный доступ, ворует одноразовые коды из СМС и блокирует попытки удаления. Рассказываем, как защититься.
Что нашли эксперты
Специалисты Zimperium zLabs обнаружили новый банковский троян RatHat. Главная особенность — встроенный искусственный интеллект. Это не обычный вирус: он умеет ориентироваться в интерфейсе смартфона «на ходу» и адаптироваться под действия пользователя.
Как работает вирус
Троян распространяется двумя путями:
- через SMS — ссылки в сообщениях;
- через фишинговые сайты — поддельные страницы банков и сервисов.
После заражения RatHat:
- незаметно получает полный доступ к устройству;
- запрашивает права разработчика — это даёт ему почти безграничные возможности;
- перехватывает одноразовые коды из СМС — те самые, которыми подтверждают банковские операции;
- сбрасывает попытки удаления — пользователь не может избавиться от вируса обычными способами.
Встроенный ИИ помогает вирусу ориентироваться в интерфейсе и действовать как живой человек — это делает его опаснее и незаметнее.
Что говорят эксперты
По словам Александра Зонова, эксперта компании SEQ, хакеры будут и дальше активно внедрять ИИ в свои программы. Это значит: вирусы станут умнее, незаметнее и опаснее.
Вывод простой: старая защита «не скачивай подозрительные файлы» уже недостаточна. Теперь вирусы умеют маскироваться под обычные действия.
Банковские трояны — одна из самых распространённых угроз для смартфонов в регионе. Ранее «ВЕДОМОСТИ Урал» уже рассказывали о других схемах мошенничества, нацеленных на жителей Свердловской области.
RatHat — это новый уровень: он не просто крадёт данные, а борется с пользователем за контроль над устройством.
RatHat — это новый уровень: он не просто крадёт данные, а борется с пользователем за контроль над устройством.
Как защититься: 6 правил
- Не открывайте ссылки из СМС — даже если отправитель кажется знакомым;
- Не скачивайте приложения из непроверенных источников;
- Проверяйте сайты — фишинговые страницы копируют банки и сервисы;
- Не давайте права разработчика приложениям, которые об этом просят;
- Используйте антивирус — но помните: ИИ-трояны обходят старую защиту;
- Проверяйте списания — если появились странные операции, сразу звоните в банк.
Что делать, если телефон заражён
- Не пытайтесь удалить вирус вручную — RatHat блокирует такие попытки;
- Обратитесь в сервисный центр или к специалисту по кибербезопасности;
- Смените пароли ко всем банковским приложениям с другого устройства;
- Сообщите в банк — они помогут заблокировать подозрительные операции.
А вам приходили подозрительные СМС со ссылками? Как вы проверяете, что это не мошенники? Напишите в комментариях — ваш опыт поможет другим.

 24