

РОССИЯ – После неполадок в работе «Яндекса» пользователи могут получить поддельные письма от имени компании. Мошенники способны воспользоваться тревогой из-за сбоев, чтобы выманить пароли, банковские данные или доступ к устройствам. Об этом предупредили в Yandex Cloud.
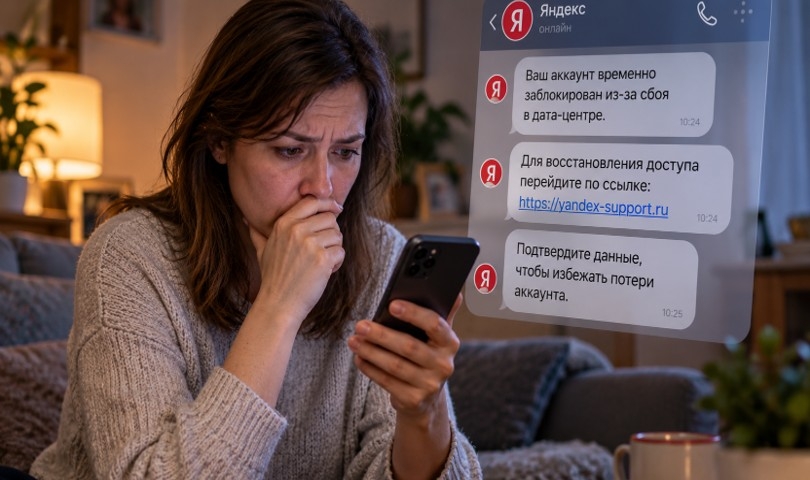
Один из приемов – сообщение о якобы поврежденных файлах. Получателю предлагают срочно перейти по ссылке и восстановить информацию. Другая уловка – письмо о блокировке аккаунта с требованием немедленно подтвердить вход.
Аферисты также могут обещать компенсацию за простой и просить реквизиты карты. Еще один предлог – «срочный перенос данных»: человеку предлагают открыть вредоносное вложение.
В Yandex Cloud подчеркнули, что по электронной почте не запрашивают пароли, коды подтверждения, ключи доступа к сервисам, данные банковских карт или удаленный доступ к устройствам.
Насторожить должны просьбы действовать немедленно, например подтвердить данные за сутки. Компания советует проверять адрес отправителя: официальная почта Yandex Cloud использует домен @yandex.cloud. Но переходить по ссылке из подозрительного письма не нужно – лучше самостоятельно открыть сайт сервиса.
Не стоит открывать незнакомые вложения, особенно программы и архивы с паролем. Если человек уже сообщил свои данные, ему советуют сменить пароль, завершить все сеансы входа и обратиться в поддержку через личный кабинет.
Ранее «ВЕДОМОСТИ Урал» сообщали, что «Яндекс Пэй» начал возвращать оплату картами и платежными стикерами после атак беспилотников на дата-центры компании. Переводы и другие операции восстанавливаются постепенно.